
Документация / Доступ и роли
Доступ и роли
Для администратораПри подключении сотрудников
Каждый сотрудник входит под своей учетной записью и видит ровно те экраны, которые ему разрешены. Право проверяется не один раз при входе, а при каждом действии, и каждая проверка попадает в журнал.
Термины этой страницы. Платформенная роль - это то, что человек может делать с самой платформой. Роль в автоматизации - это то, что он делает в конкретной работе, например принимает решения в очереди. Одно с другим не связано, администратор платформы не получает автоматически права в автоматизациях. Система входа - это отдельная часть платформы, которая хранит учетные записи и группы сотрудников.
Как сотрудники входят
Вход идет через систему входа платформы. Она умеет работать как сама по себе, так и через ваш корпоративный вход, если он поддерживает стандартный протокол.
Подключение корпоративного входа согласуется при внедрении. Пока он не подключен, учетные записи заводятся на самой платформе.
Главный экран после входа зависит от роли. Администратору открывается «Сводка», сотруднику открывается страница «Мои каналы».
Платформенные роли
Платформенных ролей три, и список закрыт кодом платформы. Завести четвертую настройкой нельзя.
| Роль | Что может | Чего не может |
|---|---|---|
| Администратор платформы | Видит все экраны раздела платформы | Менять конфигурацию с экрана, она меняется описателем |
| Автор автоматизаций | Собирает в кабинете свои автоматизации и правит их до выпуска | Менять конфигурацию, применять изменения схемы данных, устанавливать новые версии, распоряжаться бюджетами моделей |
| Аудитор | Смотрит журналы, конфигурацию и экраны состояния, записи запусков - при отдельной роли просмотра трасс | Менять что-либо |
Сотрудник без платформенной роли - это тоже состояние, а не отсутствие настройки. Он работает в автоматизациях, к которым его подключили, и раздела платформы не видит вовсе, пункт меню ему не показывается.
Роль аудитора существует отдельно от администратора намеренно. Проверяющему нужно видеть, что происходило, и не нужно иметь возможность это изменить.
Роль автора автоматизаций тоже отдельная, и по той же причине. Право собирать свои автоматизации не тянет за собой права распоряжаться платформой. Без этой роли действие «Собрать свою автоматизацию» на экране каталога не показывается вовсе. Что она дает на деле, разобрано на странице создания ассистента с нуля.
При создании автоматизации платформа сама объявляет роль ее автора, заводит под нее группу в вашей системе входа и записывает привязку. Ходить к администратору системы входа для этого не нужно. Смена автора автоматизации потом делается перепривязкой и применяется сразу, а появление у автоматизации новой роли выпускается новой версией.
Роли просмотра трасс и журнала вызовов
Платформенных ролей три, а экран просмотра трасс и журнал вызовов инструментов открывают другие роли. Они лежат в вашей системе входа, и платформа только читает их из входа сотрудника. Перечень закрыт, роль с другим именем экран не принимает:
trace-viewer- вход на экран трасс и в журнал вызовов. Без этой роли экран отвечает отказом. С ней сотрудник видит список записей целиком, разделить его по подразделениям нельзя.m15-content-public,m15-content-internal,m15-content-pdn,m15-content-pdn-special,m15-content-bank-secret,m15-content-trade-secret- право видеть параметры и результат вызовов инструментов для одного из шести классов данных (открытые, внутренние, персональные данные, особые персональные данные, банковская тайна, коммерческая тайна). Если у поля несколько классов, нужна роль на каждый. Роль на класс безtrace-viewerничего не дает.trace-exporter- выгрузка трассы файлом из экрана. По умолчанию не выдана никому и нужна вместе сtrace-viewer.
Роль можно выдать сотруднику или группе в системе входа. Платформенные роли администратора и аудитора эти роли не включают, их выдают отдельно. Пока ролей на классы нет ни у кого, параметры и результат вызовов скрыты от всех. Если система входа создана раньше, чем эти роли появились в поставке, их нужно завести в ней вручную, потому что платформа не пересоздает существующую систему входа. Как открыть сам журнал вызовов и что в нем показано, описано на странице «Процессы, ИИ-агенты и рабочие места».
Роли внутри автоматизации
У каждой автоматизации свой набор ролей, и он приезжает вместе с ней. Например в кредитном конвейере это контролер, который принимает решения по заявкам, и аналитик, который смотрит качество. Роли раздаются на экране настройки автоматизации, шаг «Люди и доступ».
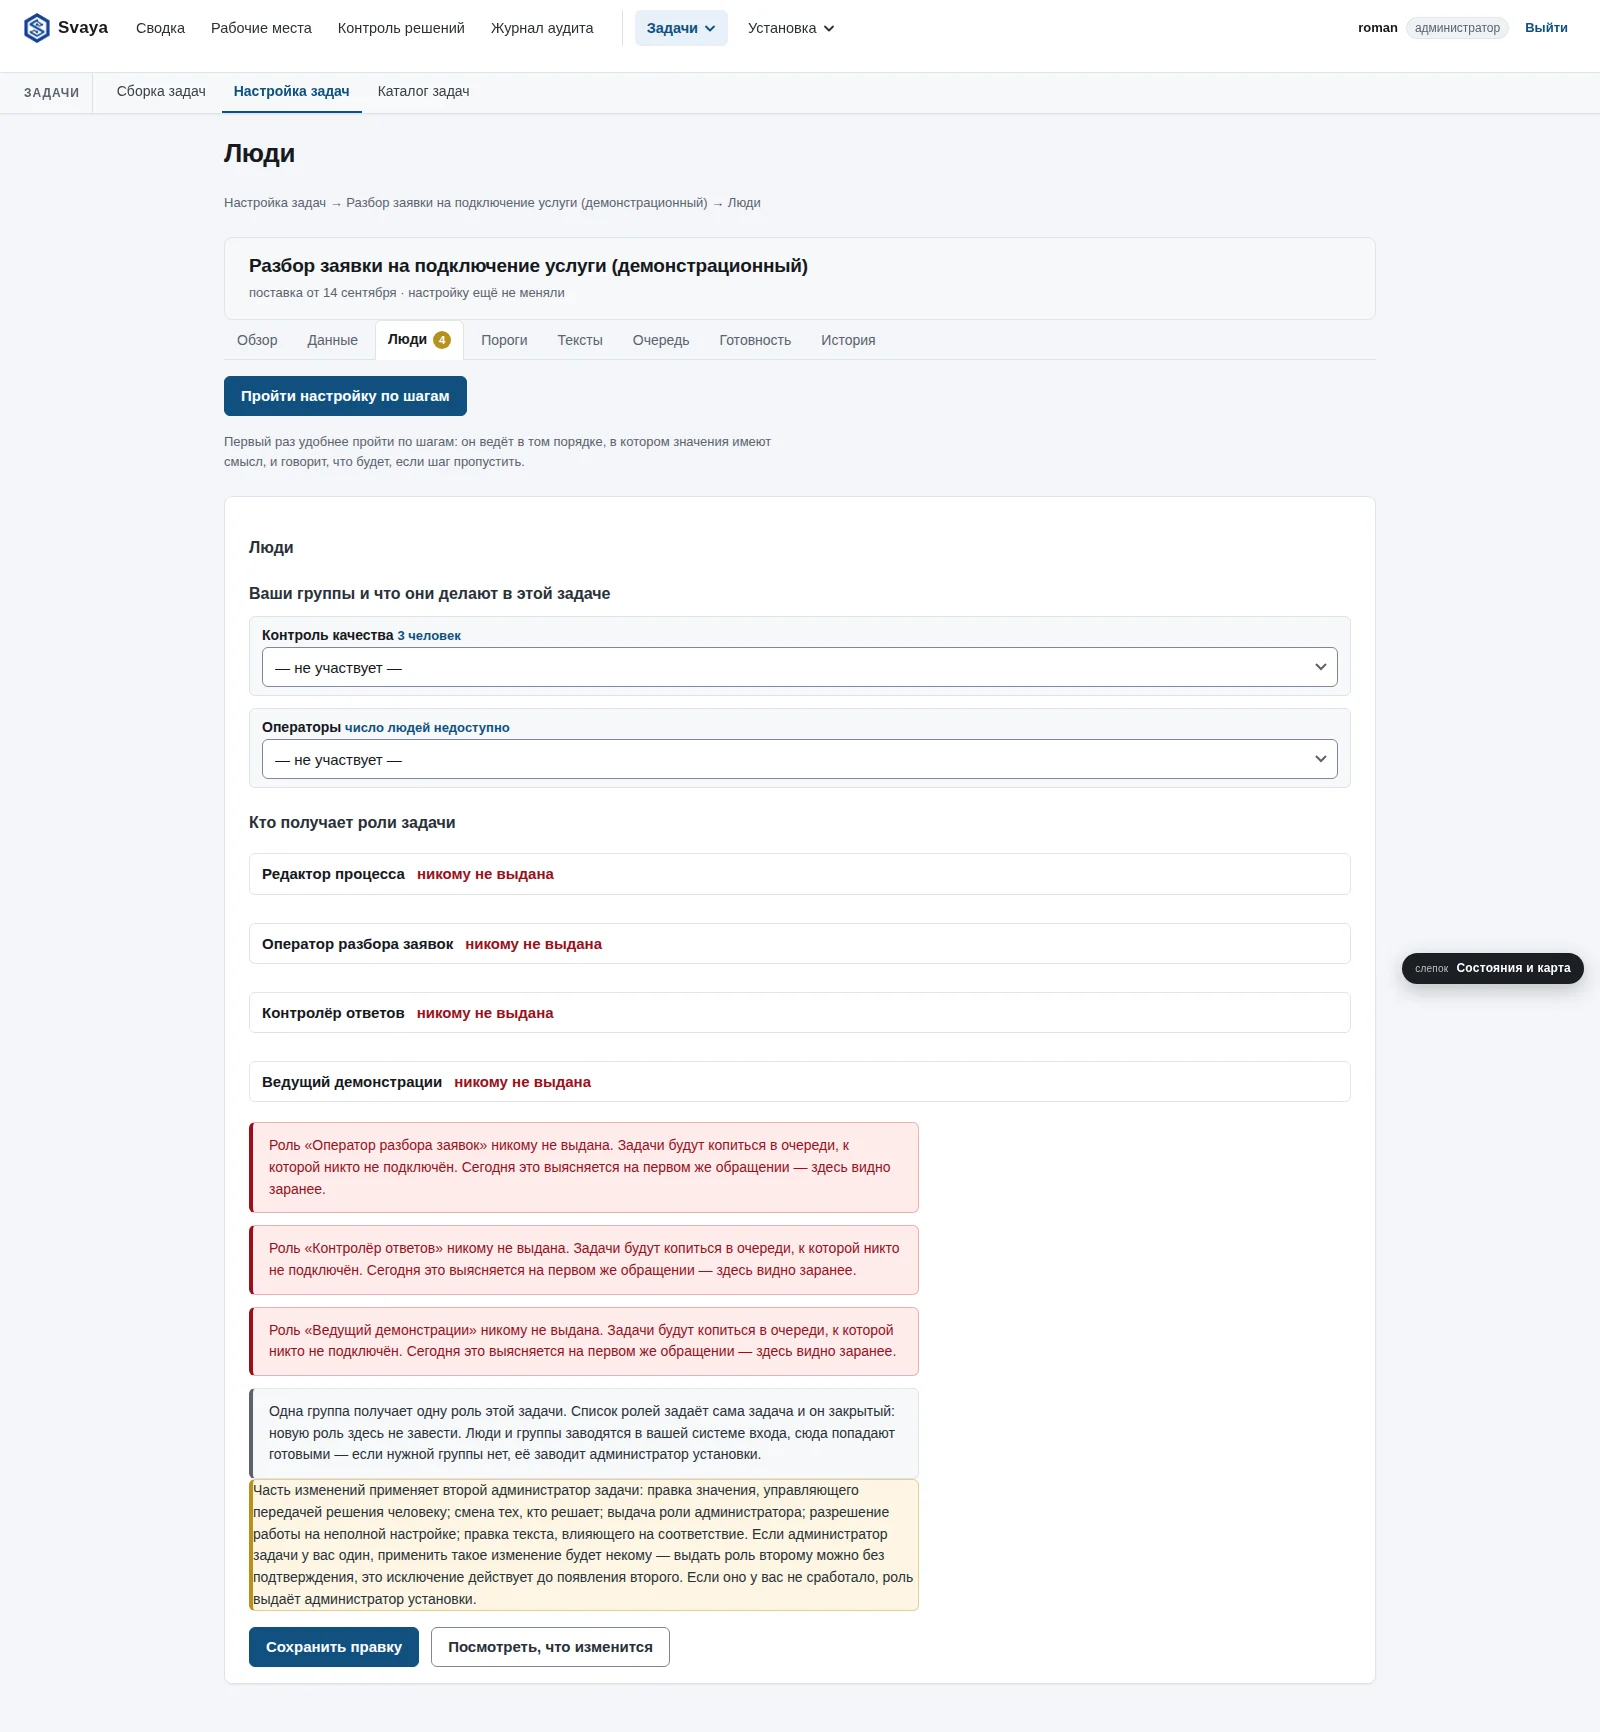
Список ролей задает сама автоматизация, и он закрытый, новую роль на этом экране не завести. Люди и группы заводятся в вашей системе входа и приходят сюда готовыми. Если нужной группы нет, ее заводит администратор платформы.
Если роли не розданы, автоматизация работает, но дела копятся в очереди без исполнителей. Это первое, что стоит проверить, когда сотрудники говорят, что автоматизация «не работает».
Из чего складывается право
Понимать это стоит затем, что роль в автоматизации не появляется от одной записи. Нужны три вещи одновременно.
- Группа в вашей системе входа
Сотрудник состоит в группе, и группа приходит в платформу вместе с его входом. Если группы нет, дальше смотреть нечего.
- Действующая привязка группы к роли
Ее задаете вы на вкладке людей в настройке автоматизации. Привязка на роль, которой в автоматизации нет, игнорируется.
- Объявление роли в самой автоматизации
Роль перечислена в автоматизации. Это то, что приезжает с автоматизацией и настройкой не меняется.
Если хоть одно из трех отсутствует, права нет. Это и есть частый ответ на вопрос «я же выдал роль, почему не работает». Привязка выдана, а группы у человека в токене нет, или роль написана с опечаткой.
Платформенная роль устроена проще. Она выводится из роли в вашей системе входа по закрытому отображению, и промежуточных условий у нее нет.
Что такое действие и объект
Внутри право выглядит как пара «действие над объектом». Знать это наизусть администратору не нужно, но при разборе отказа в доступе оно объясняет формулировку.
| Что это | Из чего выбирается |
|---|---|
| Действие | Закрытый список из двенадцати действий, а именно прочитать, перечислить, создать, изменить, удалить, исполнить, подтвердить, найти, настроить, открыть, выгрузить и завести субъекта |
| Объект | Четыре семейства, а именно платформа, автоматизация, подключение и экран |
Пополняются оба списка только новой версией платформы. Поэтому отказ в доступе называет действие и объект теми же словами, что стоят в справочнике, а не произвольной формулировкой.
Как проверяются права
Право проверяется при каждом действии отдельной частью платформы, а не один раз при входе. Отсюда три следствия, важных на практике.
- Отозванное право действует сразу, а не после того, как человек выйдет и войдет заново.
- Выданное право тоже действует сразу, но только если новая группа попала в токен человека. Иногда для этого нужен повторный вход.
- Если проверка прав недоступна, платформа останавливается целиком. Работать без проверки платформа не станет, и это осознанное решение, а не сбой.
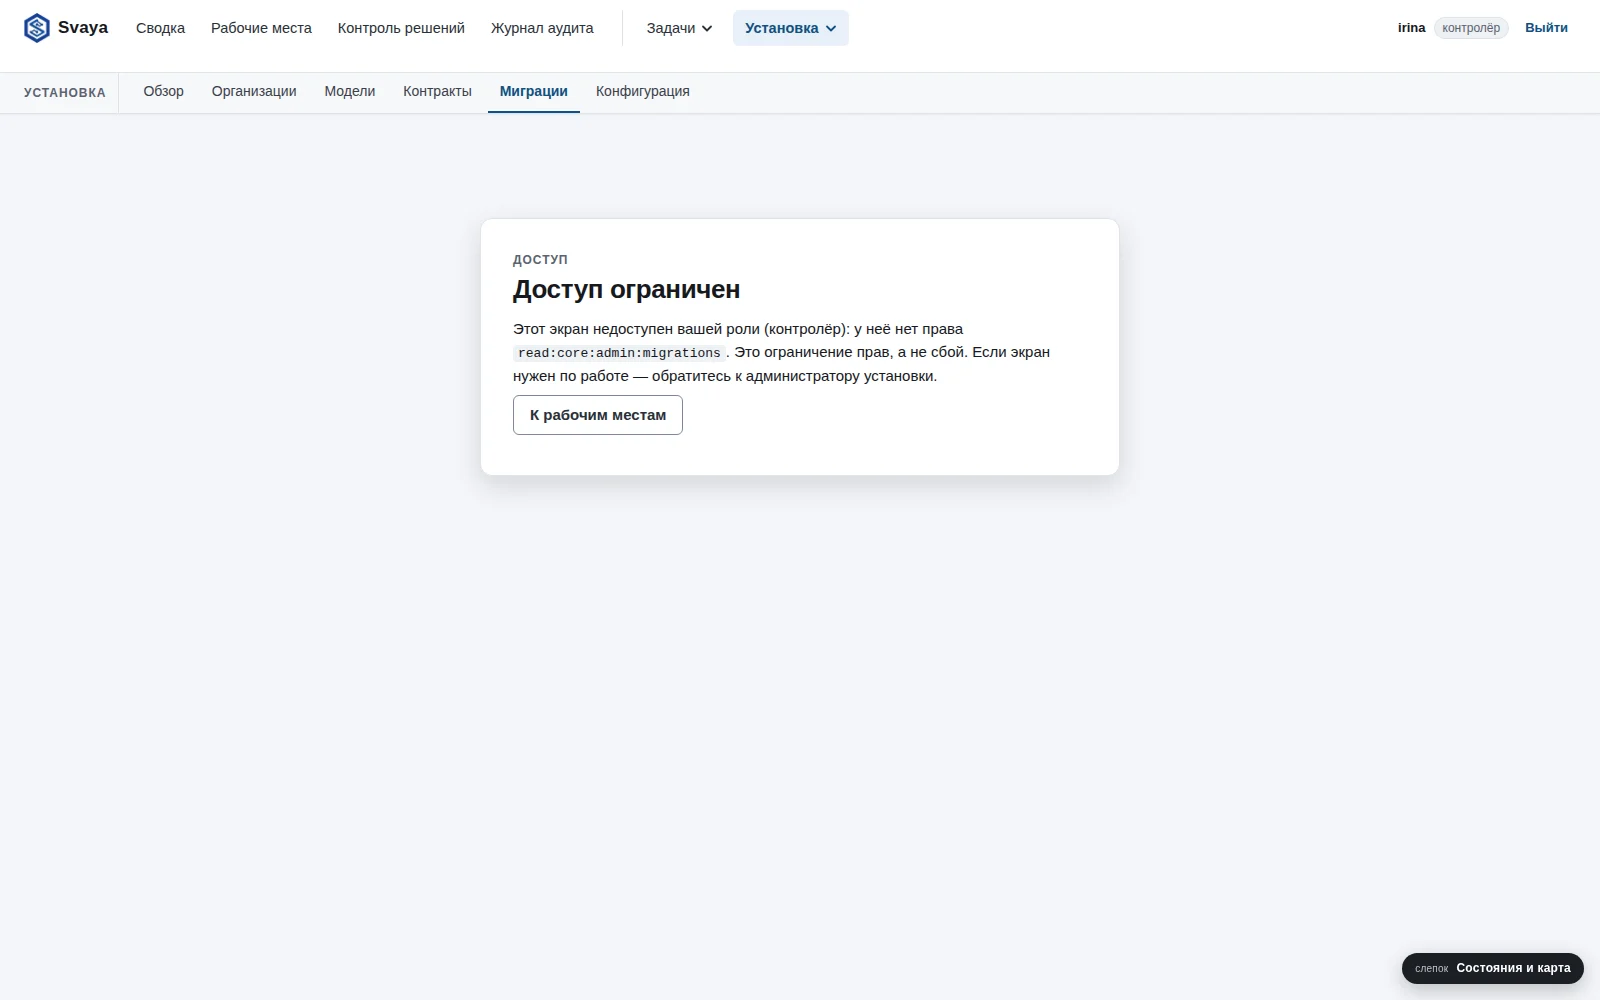
Экран, который человеку не положен, отвечает прямым сообщением, а не пустой страницей.
Что требует второго человека
Часть изменений применяет не тот, кто их подготовил, а второй администратор автоматизации. Таких изменений пять.
- Правка порога, по которому дело уходит на решение человеку.
- Смена тех, кто решает.
- Выдача роли администратора.
- Разрешение работы на неполной настройке.
- Правка текста, от которого зависит соответствие требованиям регулятора.
Если администратор автоматизации у вас пока один, выдать роль второму можно без подтверждения. Это исключение действует ровно до появления второго человека, и платформа говорит о нем прямо на экране применения.
Правки маршрутов работают по своему списку причин, и он разобран на странице создания агента с нуля.
Что попадает в журнал
Журнал действий пишет, кто что сделал, когда и с каким результатом. В него попадают решения людей, запуски автоматизаций, обращения к внешним моделям, правки настроек, входы, отказы в доступе и выгрузки самого журнала.
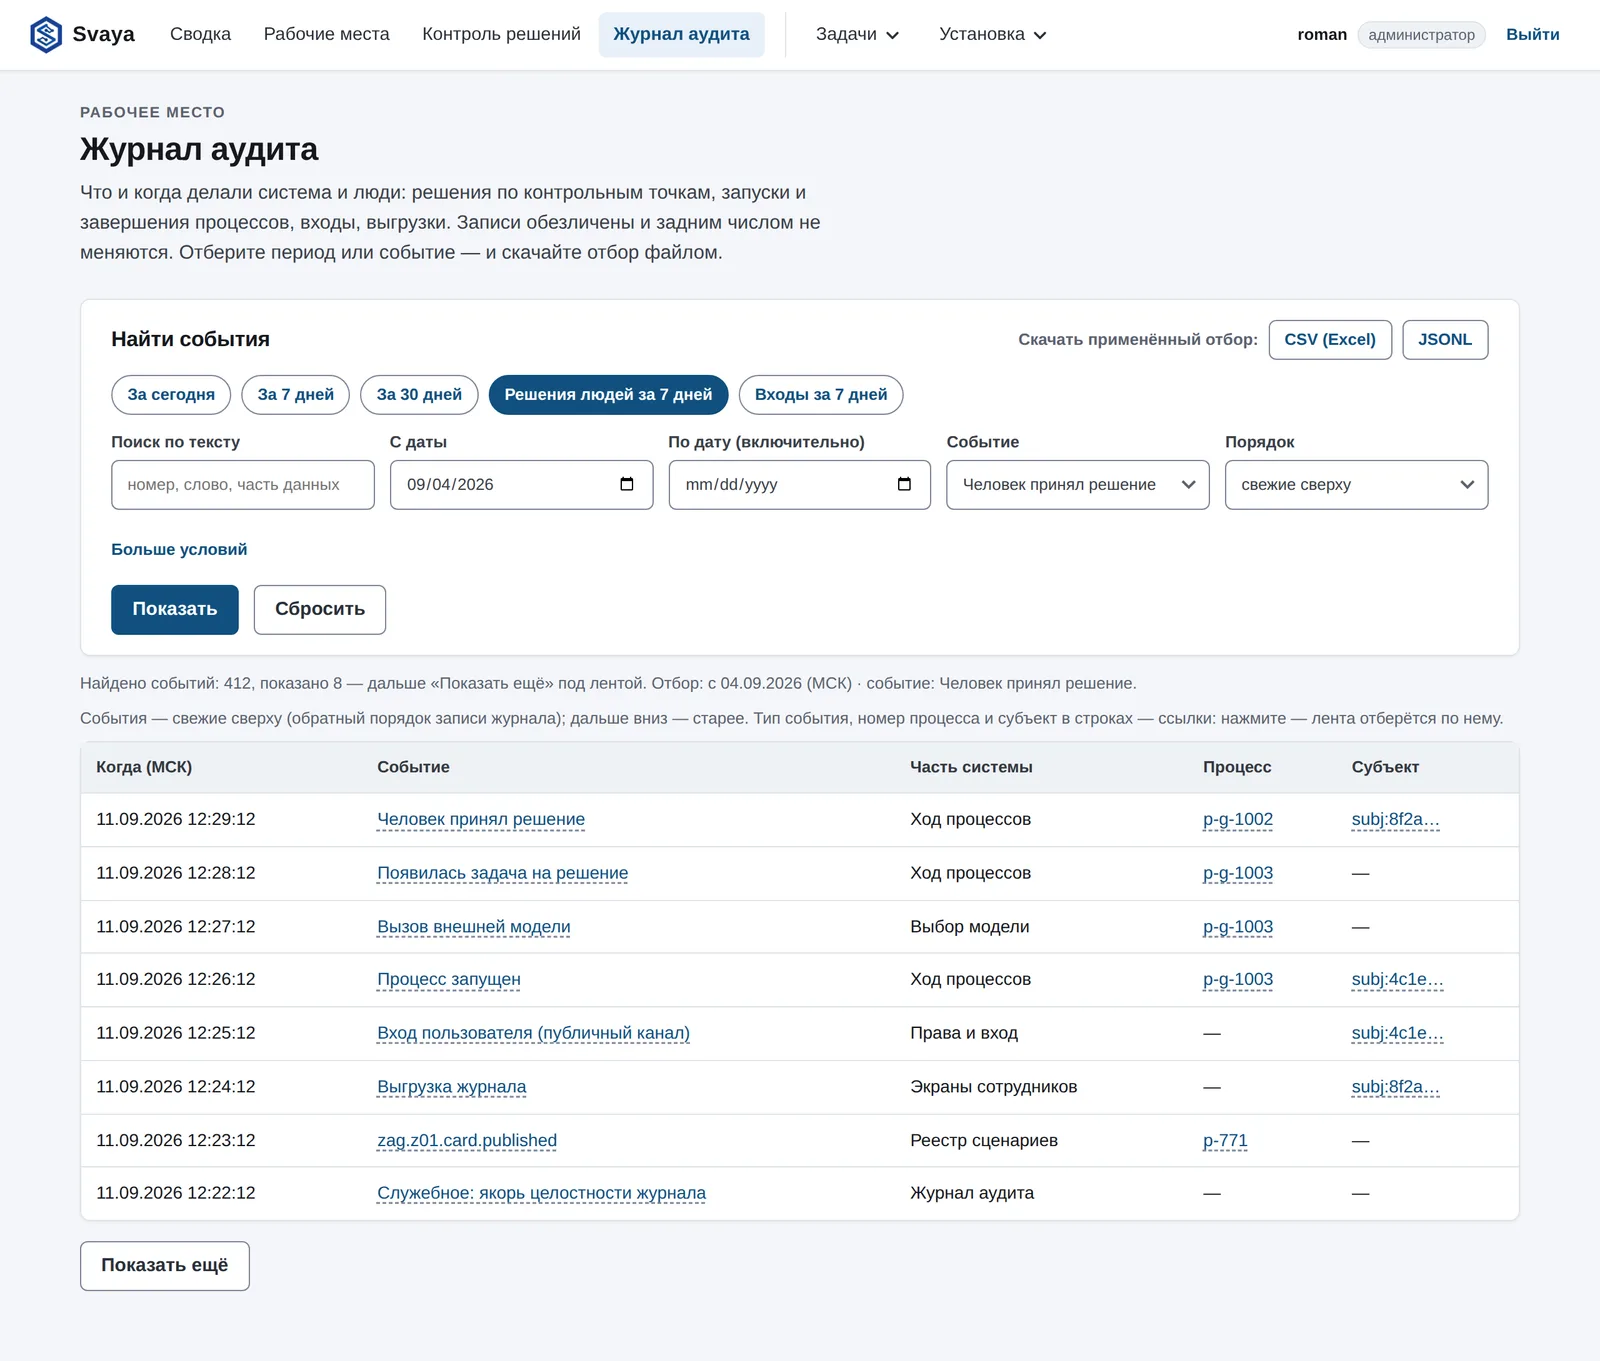
Срок хранения журнала задается вашим слоем описателя. Его значение стоит согласовать с вашими правилами хранения до запуска, а не после.
Почему человек чего-то не видит
| Что говорит сотрудник | Что проверять |
|---|---|
| Не вижу раздел платформы | Платформенной роли нет. Это нормальное состояние сотрудника |
| Вижу пустые рабочие места | Роли автоматизаций не выданы его группе либо групп у него нет |
| Не вижу очередь, хотя роль выдана | Три условия права, то есть группа в токене, действующая привязка и объявление роли в автоматизации |
| Выдали роль, но ничего не изменилось | Новая группа не попала в токен, нужен повторный вход |
| Экран отвечает «доступ ограничен» | Экран не положен этой роли, смотреть таблицу платформенных ролей выше |
| Не могу применить свою же правку | Изменение из списка вторых глаз, применяет другой человек |